Information Security · NIS-2 · ISMS

Younes Ahmadzei

Information Security Consultant

Ich beschäftige mich mit der praktischen Umsetzung regulatorischer Anforderungen – insbesondere NIS-2, ISO/IEC 27001, TISAX und BSI IT-Grundschutz. Mein Schwerpunkt liegt auf Lösungen, die auch unter den realen Bedingungen mittelständischer Unternehmen funktionieren.

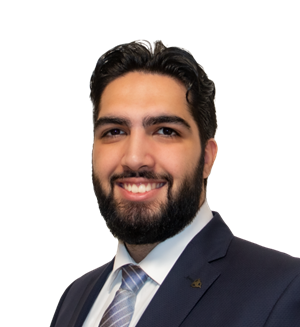
Porträt von Younes Ahmadzei
April 2026 21. Deutscher IT-Sicherheitskongress

Ausgewählter Vortrag

NIS-2-Implementierung im deutschen Mittelstand

Beim Deutschen IT-Sicherheitskongress des BSI habe ich Ergebnisse meiner Folgeerhebung zu Umsetzungsbarrieren, Nachweisführung und standardisierter Selbstbewertung vorgestellt. Der Beitrag war für den Best Student Award nominiert.
Speaking

Vorträge und Aufzeichnungen

Forschungsergebnisse und Praxiserfahrungen für Fachpublikum, Unternehmen und Security Community.

BSides Munich · Talk

Beyond the Checkbox: Can Your NIS-2 Evidence Survive Reality?

Warum dasselbe „Ja“ im Assessment sehr unterschiedlich belastbar sein kann und wie sich die Nachweise dahinter prüfen lassen.

BSides Munich · Workshop

From Checkbox to Evidence: A Hands-On NIS-2 Assessment for a Fictional SME

Vierstündiger Workshop: Die Teilnehmenden prüfen als Assessment-Team die NIS-2-Angaben des fiktiven Unternehmens Musterwerk 180 anhand synthetischer Nachweise.

Elbsides · Hamburg

Still Out of Sight? The NIS-2 Reality Check in German SMEs

Ergebnisse der zweiten Forschungsphase zur Umsetzung von NIS-2 in deutschen KMU.

BSI · Bonn/Online

NIS-2-Implementierung im deutschen Mittelstand

Barrieren, Lösungsansätze und die Rolle standardisierter Selbstbewertung.

BSides Munich

In Scope, Out of Sight: Why NIS-2 Isn't Landing in German SMEs

Einblicke aus dem Outreach an 1.800 KMU und 17 Experteninterviews.

WebinarNIS-2

NIS-2 in der Realität

Erste Erfahrungen aus der Umsetzung - und wo Unternehmen aktuell feststecken.

Praxis und Forschung

Aus Forschung wird ein Arbeitswerkzeug

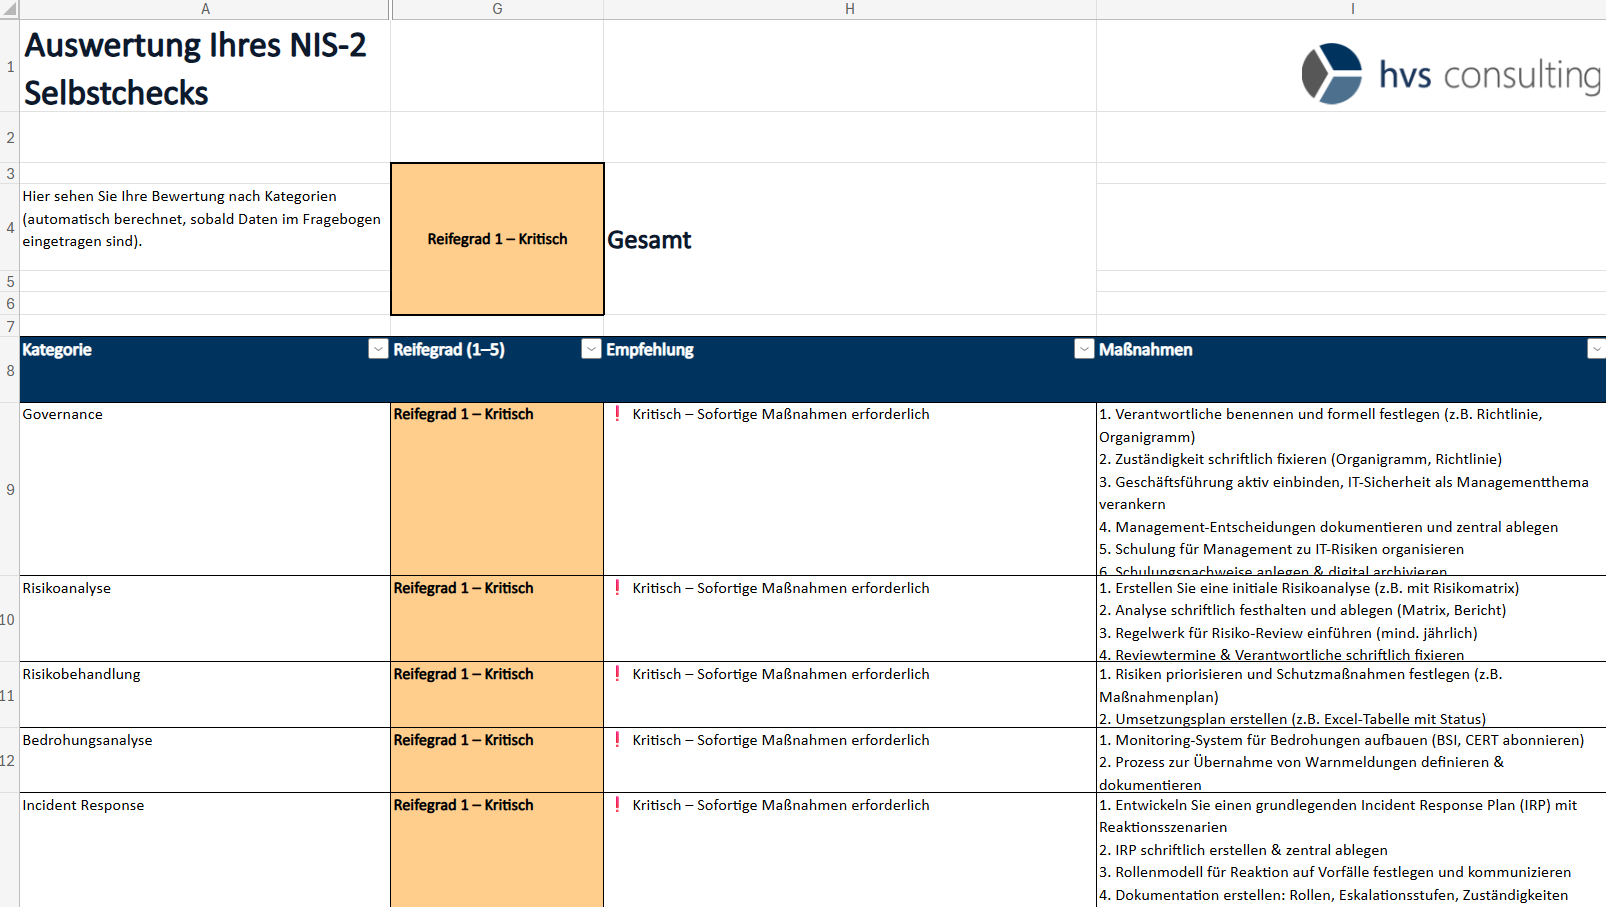
Screenshot des NIS-2 Self-Assessment-Tools

NIS-2 Self-Assessment für KMU

Strukturierte Selbsteinschätzung statt abstrakter Checkliste

Das Excel-basierte Reifegradmodell entstand aus meiner empirischen Untersuchung. Es unterscheidet zwischen Umsetzung und Nachweisführung, unterstützt die Priorisierung von Lücken und ordnet Anforderungen etablierten Standards zu.

  • 37 Leitfragen zur Umsetzung und 37 gespiegelte Fragen zur Nachweisführung
  • Mapping zu ISO/IEC 27001, TISAX und BSI IT-Grundschutz
  • Reifegradbewertung und konkrete Handlungsempfehlungen
  • Für den pragmatischen Einstieg in mittelständischen Organisationen
1.800kontaktierte KMU
17Experteninterviews
2Forschungsphasen

Methodik und Entwicklung ansehen →

Kontakt

Fachlicher Austausch und Vorträge

Zu NIS-2, Informationssicherheitsmanagement und der praktischen Umsetzung regulatorischer Anforderungen.